¿Se puede ser analista SOC sin experiencia?
Un centro de operaciones de seguridad (SOC) es el equipo que vigila una organización en busca de incidentes de seguridad. Se organiza por niveles, y el nivel 1 es donde empieza quien llega nuevo. De un analista de nivel 1 nadie espera que haga ingeniería inversa de malware. Se espera que lea una alerta con atención, compruebe las evidencias, llegue a un veredicto defendible y lo deje escrito para que el siguiente no tenga que repetir el trabajo.
Es una buena noticia, porque cada parte de ese trabajo se puede practicar antes de que nadie te pague por hacerlo. Este es el orden en que yo lo aprendería.
¿Qué hace de verdad un analista SOC de nivel 1?
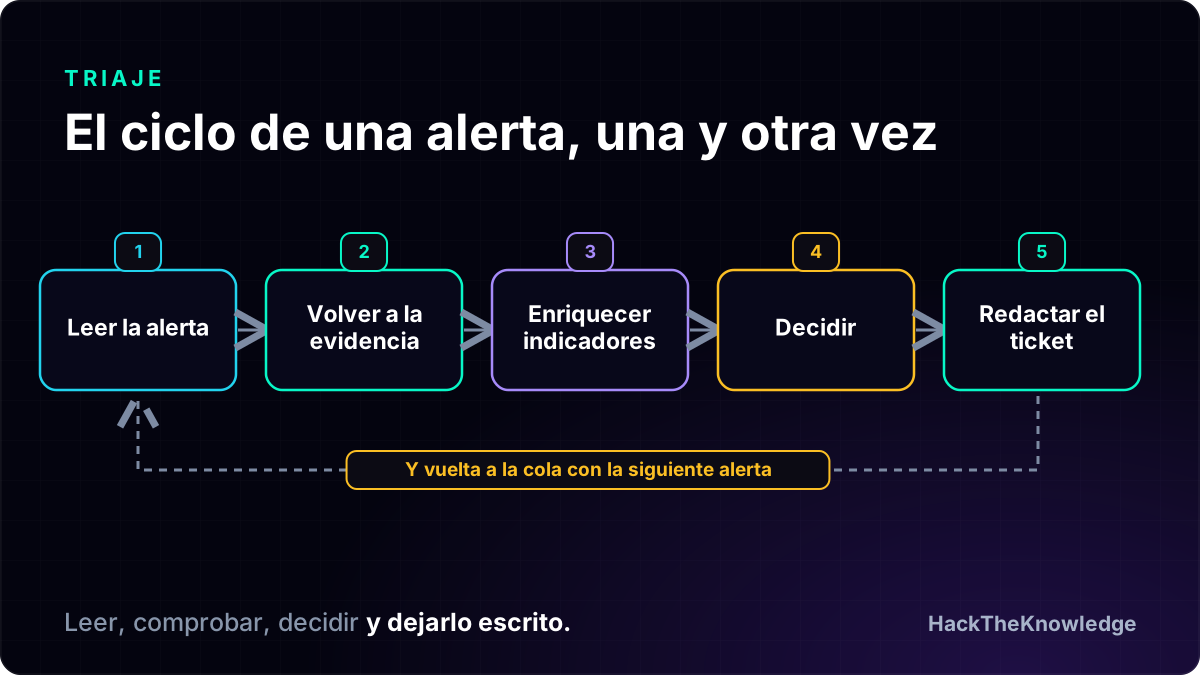
La mayor parte del turno es un mismo ciclo que se repite: llega una alerta a la cola, averiguas qué la disparó, reúnes contexto, decides y documentas.
- 1Leer la alerta. Qué regla saltó, en qué equipo o cuenta y cuándo.
- 2Volver a la evidencia. La alerta es un resumen; los registros o el correo que hay detrás son los hechos.
- 3Enriquecer los indicadores. Consultar el dominio, la IP o el hash en fuentes de reputación, sin avisar al atacante.
- 4Decidir. Verdadero o falso positivo, con qué gravedad, y si se cierra, se escala o se sigue investigando.
- 5Redactar el ticket. Qué viste, qué comprobaste, qué concluyes y qué recomiendas.
Si algún término de esa lista es nuevo para ti, el glosario SOC define cada uno en un párrafo.
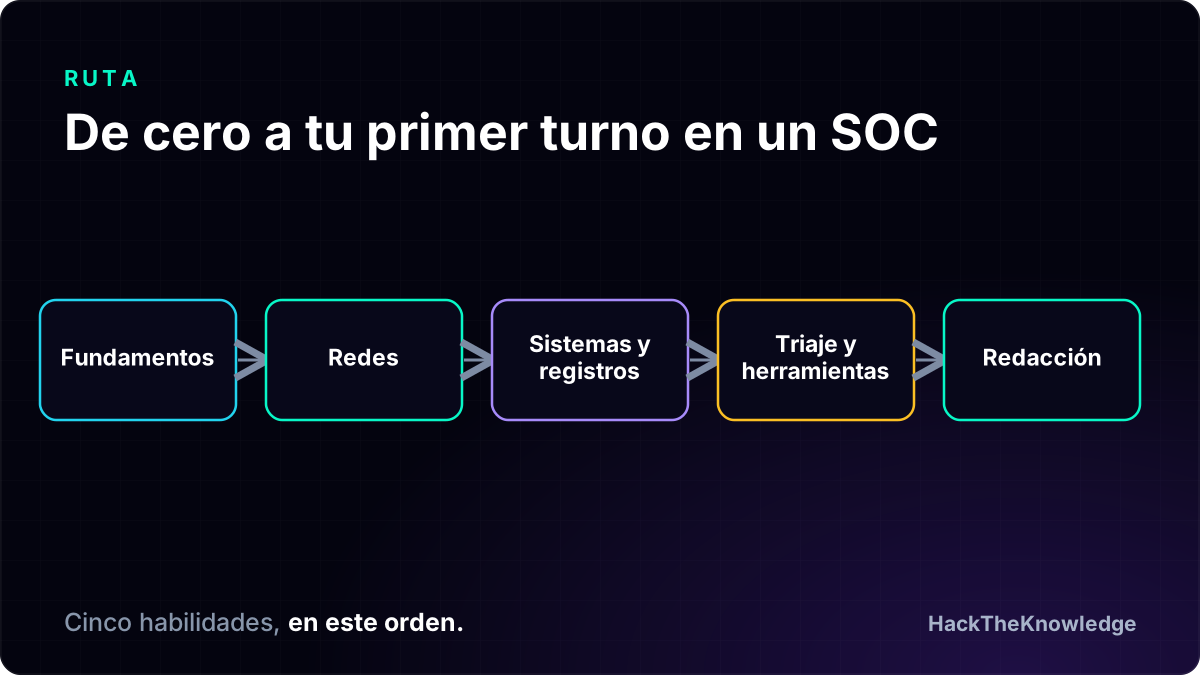
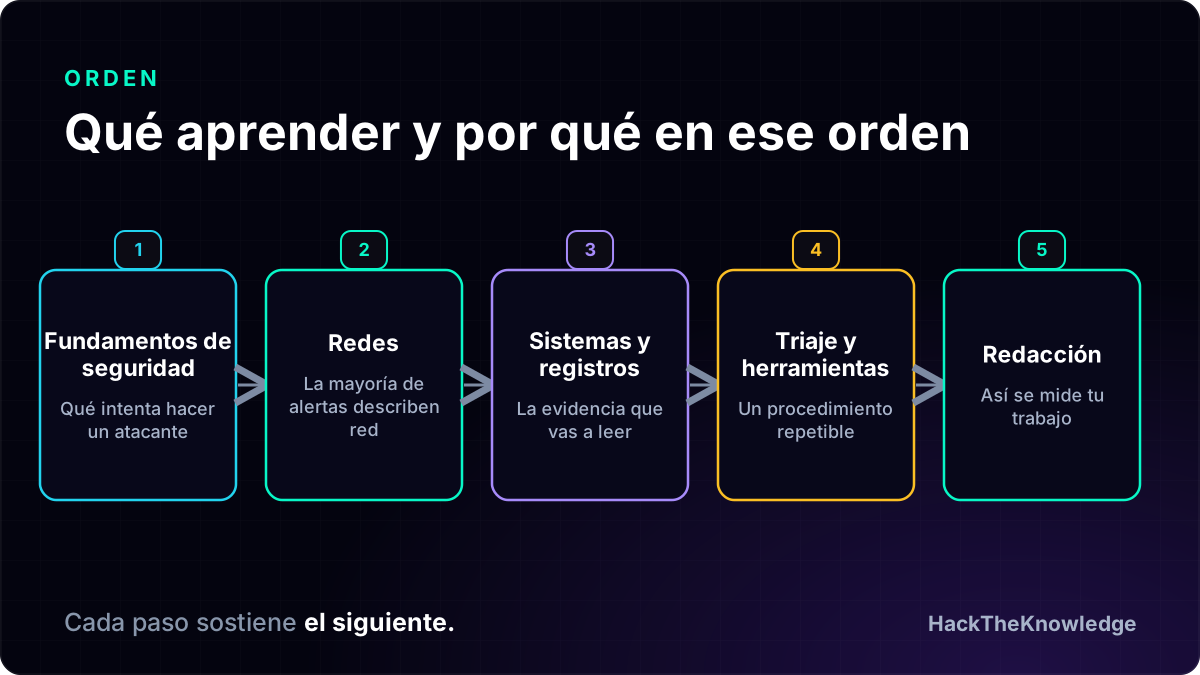
¿Qué habilidades hay que aprender y en qué orden?
| Paso | Habilidad | Por qué va aquí |
|---|---|---|
| 1 | Fundamentos de seguridad: amenazas, la tríada CIA, cómo avanza un ataque | No se puede valorar una alerta sin saber qué intenta hacer un atacante |
| 2 | Redes: direcciones IP, puertos, DNS, HTTP, TLS | La mayoría de las alertas describen comportamiento de red, y los registros usan este vocabulario |
| 3 | Sistemas operativos y registros: eventos de Windows, Linux básico, registros de procesos y de autenticación | Son las evidencias que vas a leer |
| 4 | Método de triaje y herramientas: un SIEM, fuentes de enriquecimiento, MITRE ATT&CK | Aquí los tres pasos anteriores se convierten en un procedimiento repetible |
| 5 | Redacción: tickets e informes breves de incidente | Es como se mide tu trabajo, y como te mide un entrevistador |
Programar ayuda, pero puede esperar. Algo de Python para procesar registros es útil a partir del paso 3; no es un requisito para un primer empleo.
¿Dónde se puede practicar gratis?
Usa más de un sitio. Cada uno es bueno en una cosa distinta, y ninguno de estos pide tarjeta para empezar.
- HackTheKnowledge. El curso gratuito de analista SOC enseña el método de triaje por orden y te hace practicarlo con una cola de alertas en un simulador en el navegador que corrige tu veredicto. Está en español y en inglés, y el curso gratuito de redes cubre el paso 2.
- LetsDefend. Un SOC simulado con cola de alertas; su plan gratuito es limitado, pero sirve para coger ritmo cuando ya tienes método. Está en inglés.
- CyberDefenders y Blue Team Labs Online. Retos de investigación sobre evidencias reales: capturas de red, registros e imágenes de disco.
- TryHackMe. Salas guiadas sobre una gama muy amplia de temas, con una ruta de SOC.
- Cisco Networking Academy. Fundamentos gratuitos y estructurados, también en español.
- Un laboratorio en casa. Un SIEM de código abierto como Wazuh o Elastic en una máquina virtual te enseña cómo llegan los datos hasta ahí, que es lo que las plataformas alojadas ocultan.
¿Cómo se demuestra sin experiencia laboral?
Una lista de cursos terminados dice que has visto algo. Una investigación escrita demuestra que sabes hacer el trabajo. Monta un pequeño portfolio con tres o cuatro informes, cada uno con la estructura de un ticket real:
- Un correo de phishing analizado desde las cabeceras hasta el veredicto.
- Un dominio o una IP sospechosos investigados solo con fuentes públicas.
- Un conjunto de registros de Windows o de autenticación en el que encontraste, y explicaste, la actividad anómala.
- Una alerta que diste por falso positivo, con el razonamiento. A los entrevistadores les gusta porque demuestra criterio.
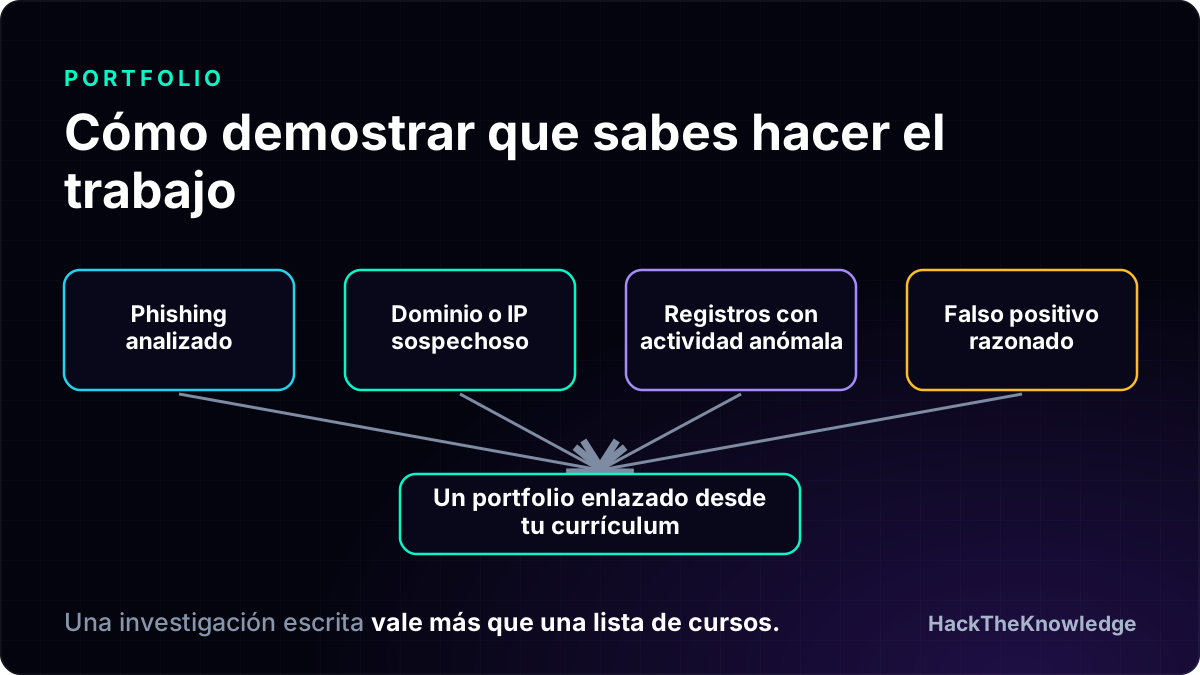
Que cada uno ocupe una página, sin datos sensibles, y publícalos donde puedas enlazarlos desde el currículum. En la entrevista es habitual que te den una alerta y te pidan explicar qué comprobarías; haberlo hecho decenas de veces es lo que hace que resulte cómodo.
Nuestra perspectiva
Cuando alguien pregunta cómo empezar en un SOC, casi nunca la duda es qué leer, sino cómo saber si lo está haciendo bien. Leer sobre triaje y hacer triaje son habilidades distintas, y la segunda solo mejora con respuesta. Por eso el curso gratuito de analista SOC se construye alrededor de una cola de alertas que corrige tu veredicto: sabes enseguida si la evidencia respalda tu decisión.
Fran