
Cyber Kill Chain: las 7 fases de un ataque y cómo cortarlas
Qué es la Cyber Kill Chain, cuáles son sus siete fases, cómo interrumpir un ataque en cada una y en qué se queda corta frente a MITRE ATT&CK.
Cyber Kill Chain: las 7 fases de un ataque y cómo cortarlas
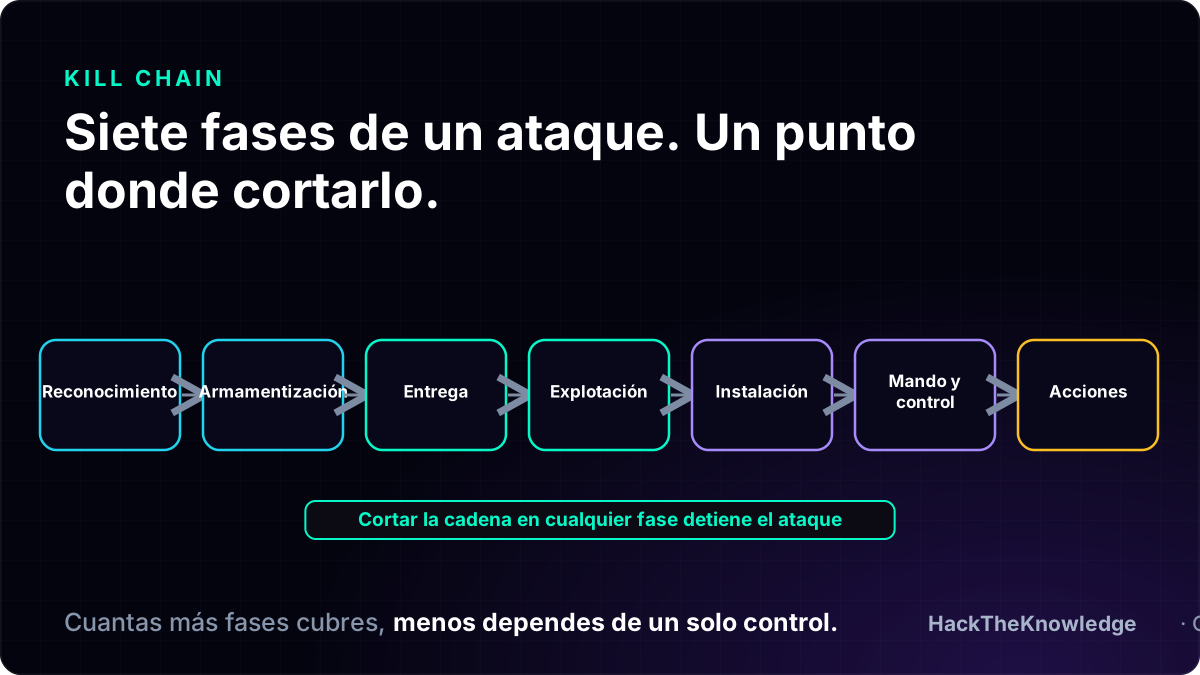
La Cyber Kill Chain es un modelo que descompone una intrusión en siete fases consecutivas, desde el reconocimiento del objetivo hasta las acciones finales del atacante dentro de la red. Lockheed Martin lo formalizó en 2011 con una idea muy práctica: si el atacante debe completar todas las fases, el defensor solo necesita romper una para frenar el ataque. Esta guía explica cada fase con ejemplos, qué puede hacer el equipo defensivo en cada una y dónde el modelo se queda corto, para que lo uses como herramienta de trabajo y no como un esquema para memorizar.
En resumen
- La Cyber Kill Chain la publicaron Hutchins, Cloppert y Amin, de Lockheed Martin, en 2011, y organiza un ataque en siete fases: reconocimiento, armamentización, entrega, explotación, instalación, mando y control, y acciones sobre objetivos.
- Su valor es defensivo: cada fase es una oportunidad para detectar, bloquear o degradar el ataque antes de que avance a la siguiente.
- No todos los ataques siguen las siete fases ni en ese orden, y el modelo encaja peor con credenciales robadas, amenazas internas y entornos en la nube.
- Se complementa con MITRE ATT&CK, que aporta el detalle táctico que la kill chain deja a un nivel alto de abstracción.
- Se aprende de verdad reproduciendo cada fase en un laboratorio aislado y analizando la evidencia que deja.
Tabla de contenidos
- De dónde viene el modelo y para qué sirve
- Las siete fases de la Cyber Kill Chain
- Cómo cortar el ataque en cada fase
- Un ejemplo recorrido paso a paso
- ¿Hay que recorrer siempre las siete fases?
- Límites de la Cyber Kill Chain y relación con MITRE ATT&CK
- Cómo usar la kill chain en tu trabajo
- Nuestra perspectiva
- Cómo practicar cada fase en laboratorio
- Practica la cadena completa con HTK
- Preguntas frecuentes
- Fuentes
De dónde viene el modelo y para qué sirve
El término «kill chain» viene del ámbito militar: describe la secuencia de pasos necesaria para cumplir una misión. Eric M. Hutchins, Michael J. Cloppert y Rohan M. Amin, de Lockheed Martin, lo trasladaron a la defensa de redes en el trabajo «Intelligence-Driven Computer Network Defense Informed by Analysis of Adversary Campaigns and Intrusion Kill Chains». Su propuesta era convertir el conocimiento sobre el adversario en inteligencia accionable: alinear las capacidades defensivas con los procesos del atacante, medir si las acciones defensivas funcionan, reconstruir intrusiones y analizar campañas completas.
Esa es la clave para leer el modelo. La kill chain no describe un ataque para que lo admires, sino para que preguntes en cada paso: ¿qué señal deja esto?, ¿qué control lo habría detenido?, ¿qué registro necesito para reconstruirlo? Un analista SOC, un equipo de respuesta a incidentes o un cazador de amenazas usan la misma estructura como lenguaje común para ordenar la evidencia.
Las siete fases de la Cyber Kill Chain
Las fases que siguen se basan en el documento de Lockheed Martin «Gaining the Advantage», que detalla qué hace el adversario y qué pueden hacer los defensores en cada una.
| Fase | Qué hace el atacante | Ejemplo típico |
|---|---|---|
| 1. Reconocimiento | Investiga el objetivo | Recopila correos y perfiles de empleados en redes sociales, localiza servidores expuestos |
| 2. Armamentización | Acopla malware y exploit en un payload entregable | Documento señuelo con un troyano de acceso remoto |
| 3. Entrega | Hace llegar el payload a la víctima | Correo malicioso, USB, redes sociales, sitios watering hole |
| 4. Explotación | Activa el código aprovechando una vulnerabilidad | Fallo de software, de hardware o humano |
| 5. Instalación | Se asegura persistencia | Troyano o puerta trasera instalada en el equipo |
| 6. Mando y control (C2) | Abre un canal bidireccional con el equipo comprometido | Conexión periódica hacia la infraestructura del atacante |
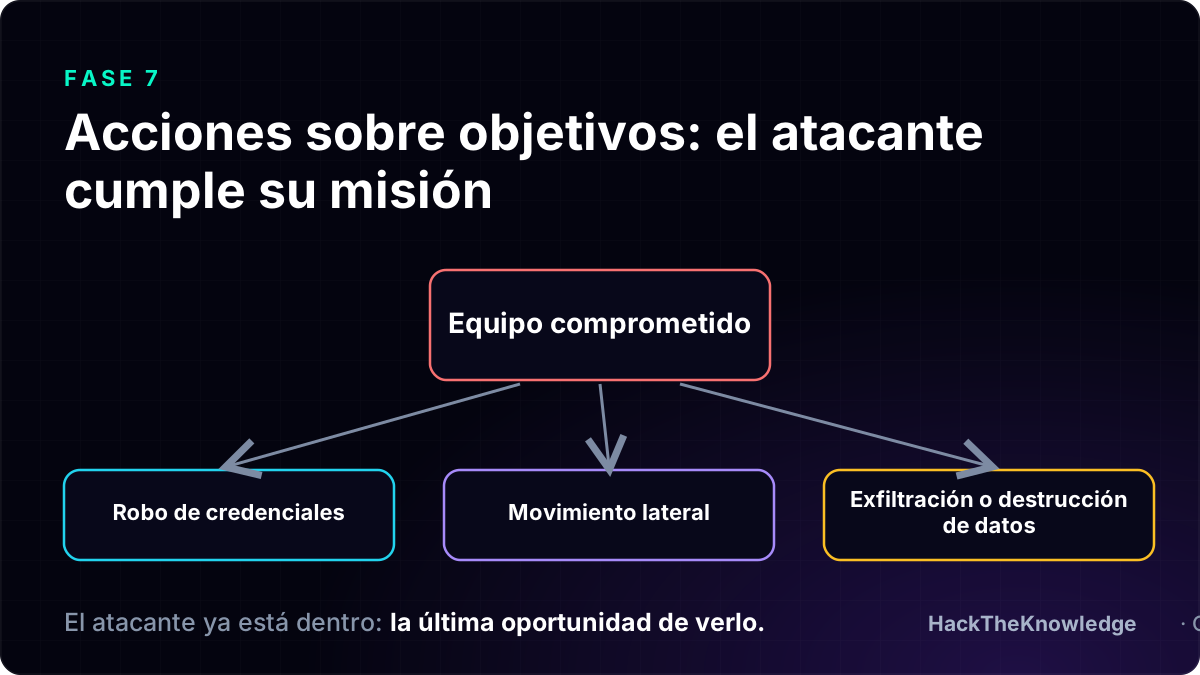
| 7. Acciones sobre objetivos | Cumple su misión | Robo de credenciales, movimiento lateral, exfiltración o destrucción de datos |
1. Reconocimiento
Es la fase de preparación. El adversario recopila direcciones de correo, identifica empleados en redes sociales, estudia comunicados, adjudicaciones de contratos y listas de asistentes a congresos, y descubre qué servidores están expuestos a internet. Casi nada de esto ocurre dentro de tu red, y por eso es la fase más difícil de ver.
Lo que sí puedes hacer es mirar qué información pública ofreces. Piensa como el atacante: ¿qué datos de tu organización hay en abierto y qué pretexto creíble permitirían construir? Ese ejercicio es OSINT aplicado a la defensa.
2. Armamentización
Aquí el atacante fabrica el arma. Según la definición original, acopla un troyano de acceso remoto con un exploit en un payload entregable, normalmente con una herramienta automatizada. Ocurre en la infraestructura del adversario, así que tampoco la ves en directo, pero deja artefactos: metadatos de documentos, rutas de compilación, cadenas repetidas entre muestras.
La defensa aquí es analítica. Un análisis completo de malware sobre las muestras que lleguen a tu entorno permite construir detecciones para los artefactos del «weaponizer» y reconocer la misma herramienta en campañas futuras.
3. Entrega
Es el momento en que el payload llega al objetivo. Los vectores clásicos son el correo malicioso, el USB, las redes sociales y los sitios watering hole, es decir, webs que visita habitualmente el público objetivo y que el atacante ha comprometido. Es la primera fase en la que la defensa tiene visibilidad directa: pasarela de correo, proxy web, registros de DNS.
La recomendación de Lockheed Martin es analizar el medio de entrega y conservar registros de correo y web suficientes para reconstruir lo ocurrido a posteriori. Sin ese histórico, el análisis forense empieza a ciegas.
4. Explotación
El código se activa aprovechando una vulnerabilidad. Puede ser de software, de hardware o humana: un clic en un enlace o la habilitación de macros también es explotación. Las medidas defensivas son las que ya conoces, pero conviene verlas como corte de esta fase concreta: formación de concienciación del usuario, escaneo regular de vulnerabilidades y pruebas de penetración.
5. Instalación
El atacante instala un troyano o una puerta trasera que le da persistencia: sobrevivir a reinicios y a cambios de sesión. En Windows esto suele significar claves de registro, tareas programadas, servicios o carpetas de inicio. La medida que propone Lockheed Martin es la instrumentación del endpoint para detectar y registrar la actividad de instalación.
Por eso un buen analista aprende a reconocer los mecanismos de persistencia. Si quieres ver cómo se disecciona una muestra real, tenemos un recorrido de análisis de malware sobre el infostealer AgentTesla.
6. Mando y control (C2)
El equipo comprometido abre un canal bidireccional hacia el atacante, que ya puede enviar órdenes y recibir resultados. Es una fase muy valiosa para el defensor porque el malware tiene que comunicarse. Las medidas son bloquear ese canal con endurecimiento de red, proxies y DNS sinkholing, y vigilar patrones anómalos: balizas periódicas, dominios recién registrados, tráfico por puertos inusuales. Leer bien el tráfico es una habilidad en sí misma, y de ella depende buena parte del trabajo de un analista de red.
7. Acciones sobre objetivos
El atacante ya está dentro y hace lo que vino a hacer: recopilar credenciales, escalar privilegios, moverse lateralmente, exfiltrar datos o destruir y alterar sistemas. Lockheed Martin recomienda tener un playbook de respuesta a incidentes, detectar la exfiltración y el movimiento lateral, y hacer una evaluación de daños con evidencia forense.
Es también la fase más larga. Un informe técnico de Royal Holloway (2022) señala que las fases 1 a 6 consumen relativamente poco tiempo, mientras que la séptima puede prolongarse años, hasta cinco en amenazas avanzadas. Dicho de otro modo: es donde más tiempo tienes para detectar, si buscas activamente.
Cómo cortar el ataque en cada fase
La lógica de la kill chain es que basta con romper un eslabón. En la práctica, conviene combinar capas y reforzar las fases donde tu organización tiene más visibilidad. Esta tabla resume las medidas de «Gaining the Advantage» ordenadas por fase.
| Fase | Medida defensiva principal |
|---|---|
| Reconocimiento | Recopilar registros de visitantes del sitio web y detectar comportamientos de navegación inusuales |
| Armamentización | Análisis completo de malware y detecciones para artefactos del weaponizer |
| Entrega | Analizar el medio de entrega y conservar registros de correo y web |
| Explotación | Concienciación del usuario, escaneo de vulnerabilidades y pruebas de penetración |
| Instalación | Instrumentación del endpoint para registrar actividad de instalación |
| Mando y control | Endurecimiento de red, proxies y DNS sinkholing |
| Acciones sobre objetivos | Playbook de respuesta, detección de exfiltración y movimiento lateral, evaluación de daños |
Prevenir cuando se puede, detectar siempre
ISACA recuerda en 2022 que la prevención es preferible a la detección, pero solo es posible en las etapas tempranas, como reconocimiento, entrega y explotación. Cuando se llega a instalación y C2, el malware ya ha modificado los sistemas de forma permanente y prevenir deja de ser una opción. De ahí una regla práctica: pon controles preventivos al principio de la cadena y detección y respuesta en el resto. Si quieres ver los controles que más rinden en un equipo, lo repasamos en ciberseguridad para equipos en 2026.
Un ejemplo recorrido paso a paso
Imagina una campaña de phishing dirigida al departamento de finanzas.
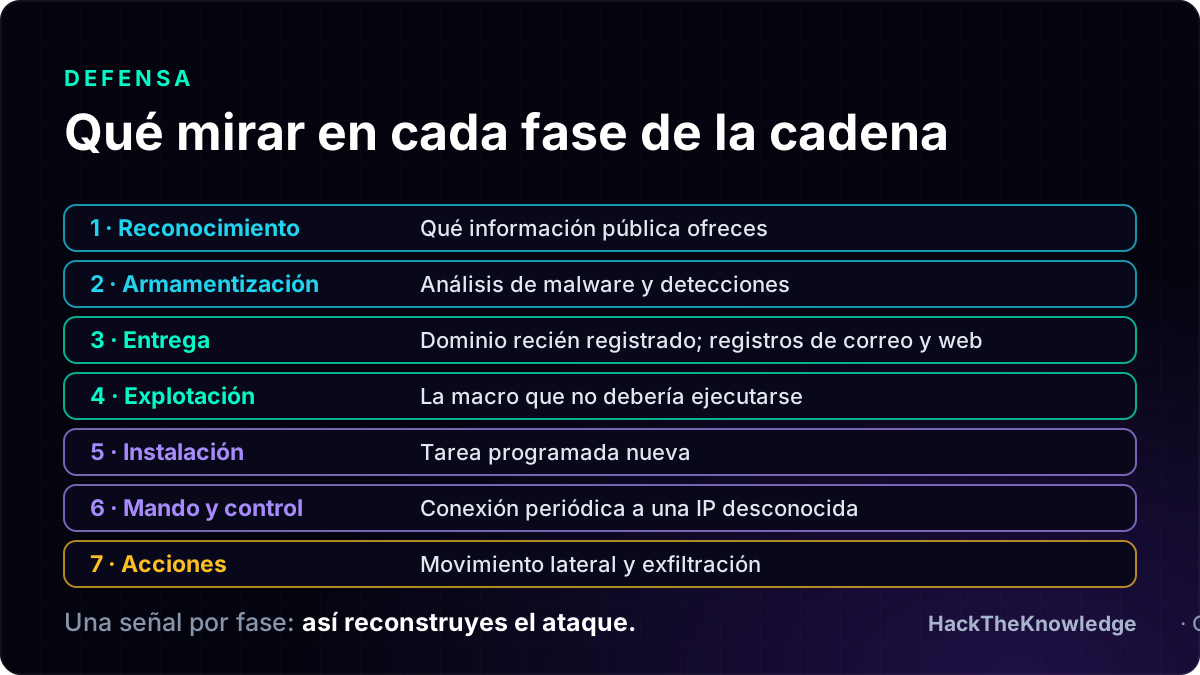
- Reconocimiento: el atacante localiza en una red profesional los nombres y cargos del equipo y deduce el formato de las direcciones de correo corporativas.
- Armamentización: prepara una hoja de cálculo señuelo, con una factura creíble, que lleva incrustado un cargador de malware.
- Entrega: envía el correo desde un dominio muy parecido al de un proveedor real.
- Explotación: una persona abre el archivo y habilita el contenido activo.
- Instalación: el cargador crea una tarea programada para sobrevivir a los reinicios.
- C2: el equipo contacta cada cierto tiempo con un servidor externo.
- Acciones sobre objetivos: el atacante extrae credenciales del navegador, se mueve a otros equipos y exfiltra documentos.
Si observas la cadena desde el lado defensivo, aparecen oportunidades en todas partes: el dominio recién registrado en la entrega, la macro que no debería ejecutarse, la tarea programada nueva, la conexión periódica a una IP desconocida. Cuantas más fases cubras, menos depende tu defensa de un único control.
¿Hay que recorrer siempre las siete fases?
No. El modelo es una simplificación útil, no un guion que todos los atacantes cumplan. INCIBE explica que la cadena no es lineal sino cíclica: en la fase final el atacante se hace con los datos e intenta extender su acción a más objetivos, repitiendo las fases para infectar a más víctimas. Es el movimiento lateral visto como un nuevo ciclo de reconocimiento, explotación e instalación dentro de la red.
Hay otra consecuencia práctica. Hoy una misma cadena puede tener dos protagonistas: quien entra y quien ejecuta la fase final no siempre coinciden. Por eso, aunque no sepas quién está detrás de la fase 7, tiene sentido tratar cualquier acceso inicial sospechoso como un incidente grave, no como un fallo menor ya cerrado.
Límites de la Cyber Kill Chain y relación con MITRE ATT&CK
Conocer los límites del modelo es parte de usarlo bien. El informe de Royal Holloway lo describe como el más criticado de los tres modelos que compara, por su influencia de paradigmas perimetrales y su rigidez secuencial. También reconoce su ventaja: ofrece un nivel de abstracción alto, útil para entender los procesos del adversario a grandes rasgos, pero no describe los objetivos tácticos ni las acciones concretas, que se explican mejor con un modelo de nivel intermedio como MITRE ATT&CK.
En Dark Reading, Giora Engel argumentaba en 2014 que las fases 1 a 3 no son operativamente accionables, porque ocurren a espaldas del defensor, y que centrarse solo en el malware y el perímetro puede dar una falsa seguridad. Su recomendación era dedicar más esfuerzo a detectar ataques en curso en la fase final.
ISACA aporta el contrapunto constructivo: ATT&CK cubre con más profundidad el comportamiento en el host, describe los comportamientos con más granularidad e incluye estrategias de detección y mitigación. Además, expande la última fase de la kill chain en siete tácticas: escalada de privilegios, evasión de defensas, acceso a credenciales, descubrimiento, movimiento lateral, exfiltración e impacto.
| Aspecto | Cyber Kill Chain | MITRE ATT&CK |
|---|---|---|
| Nivel | Estratégico, alto nivel | Táctico, con técnicas concretas |
| Estructura | Siete fases secuenciales | Tácticas y técnicas sin orden lineal obligatorio |
| Mejor uso | Explicar un incidente y planificar capas defensivas | Mapear detecciones, cazar amenazas y medir cobertura |
| Punto débil | Muy centrada en malware y perímetro | Más detalle, más trabajo para dominarla |
La conclusión práctica no es elegir uno. La kill chain sirve para contar la historia del ataque y decidir dónde poner capas; ATT&CK, para afinar cada detección. Usa la primera como mapa y la segunda como lupa.
Cómo usar la kill chain en tu trabajo
- En un SOC: etiqueta cada alerta con la fase en la que crees que está el atacante. Una alerta de C2 sin una entrega conocida indica que te falta visibilidad previa.
- En respuesta a incidentes: reconstruye la cadena hacia atrás desde la evidencia: del hallazgo en el endpoint al correo o enlace que lo originó.
- En threat hunting: formula hipótesis por fase, por ejemplo «si hay persistencia, ¿qué tareas programadas nuevas existen?», y búscalas en los registros.
- En formación del equipo: explica a los usuarios que su papel es sobre todo la entrega y la explotación, y por qué un correo dudoso reportado a tiempo corta la cadena.
- En análisis de malware: documenta qué fase ocupa cada hallazgo (cargador, persistencia, canal C2) para que el informe sea legible para quien no analiza binarios.
Para practicar con seguridad el análisis de muestras, necesitas un entorno controlado. Aquí explicamos cómo montar un laboratorio de análisis de malware aislado y qué cuidar para que nada salga de la máquina virtual.
Nuestra perspectiva
Cuando enseñamos la kill chain, empezamos por quitarle el aire de diagrama de examen. Un modelo de siete cajas no sirve de nada si quien lo estudia nunca ha visto un correo malicioso real, una persistencia en el registro o una baliza C2 en un tráfico de red.
Por eso nuestro enfoque es práctico: laboratorios en entornos virtuales aislados, con herramientas profesionales instaladas, donde cada ejercicio se valida con objetivos tipo CTF y donde instructores revisan los informes que entregas. Creemos que entiendes una fase cuando eres capaz de explicar qué evidencia deja y cómo la detectarías.
Nuestras rutas se organizan por temáticas (malware, phishing, threat hunting, redes), que encajan de forma natural con las fases de la cadena: OSINT y phishing para reconocimiento y entrega, análisis de malware para armamentización e instalación, y caza de amenazas para el tramo final. Es la forma de convertir un marco teórico en una habilidad que puedas demostrar.
Fran
Cómo practicar cada fase en laboratorio
Si quieres pasar de la teoría a la práctica, esta correspondencia te sirve de punto de partida. Los cursos están en el catálogo de cursos y los entornos de práctica, en los laboratorios de ciberseguridad.
| Fases | Qué practicar | Dónde empezar |
|---|---|---|
| Reconocimiento y entrega | Investigar dominios, correos y huellas públicas | Curso de phishing y OSINT |
| Armamentización, explotación e instalación | Analizar muestras y persistencia en Windows | Curso de análisis de malware en Windows |
| C2 y acciones sobre objetivos | Buscar actividad anómala y reconstruir lo ocurrido | Threat Hunting para principiantes |
Si partes de cero y no sabes por dónde empezar, el curso gratuito de ciberseguridad desde cero te da la base antes de entrar en las rutas. Para ver el contexto de lo que hoy se encuentra un analista, puedes leer también las principales amenazas cibernéticas de 2026.
Practica la cadena completa con HTK
En HackTheKnowledge combinamos teoría y práctica en laboratorios aislados, con validación CTF en cada ejercicio y revisión humana de tus informes. Los cursos de Windows Malware Beginner y de Phishing with OSINT Beginner cuestan 119 € cada uno, y los niveles Intermediate, 159 €. Si prefieres acceso continuado, HTK Pro cuesta 14,99 € al mes o 134,91 € al año, y HTK Ultimate, 34,99 € al mes o 314,91 € al año, según los precios publicados en nuestra web.

Puedes comparar las opciones en la página de planes y precios o elegir una ruta completa de ciberseguridad para recorrer los temas en orden. Los graduados obtienen certificados HTK que acreditan las competencias prácticas adquiridas.
Preguntas frecuentes
¿Quién creó la Cyber Kill Chain?
La desarrolló Lockheed Martin y la publicaron Eric M. Hutchins, Michael J. Cloppert y Rohan M. Amin en 2011. Partieron de la idea militar de «kill chain» para describir las fases de una intrusión informática y orientar la defensa a interrumpirlas.
¿Cuántas fases tiene la Cyber Kill Chain?
Siete: reconocimiento, armamentización, entrega, explotación, instalación, mando y control, y acciones sobre objetivos. Algunas versiones extendidas añaden un ciclo de vuelta al reconocimiento para reflejar el movimiento lateral dentro de la red.
¿La Cyber Kill Chain sigue siendo útil hoy?
Sí, como marco para explicar incidentes y decidir dónde poner controles, aunque tiene límites: está muy centrada en malware y perímetro. Por eso suele combinarse con MITRE ATT&CK, que aporta técnicas concretas y estrategias de detección.
¿Cuál es la diferencia entre la Cyber Kill Chain y MITRE ATT&CK?
La kill chain es un modelo de alto nivel con siete fases secuenciales. ATT&CK es un catálogo de tácticas y técnicas observadas en ataques reales, sin orden lineal obligatorio, con más granularidad para detectar y mitigar.
¿Cómo se aprende a aplicarla en la práctica?
Reproduciendo cada fase en un entorno aislado y analizando la evidencia que deja: un dominio de phishing, una muestra de malware, una persistencia, una baliza C2. Así conviertes el modelo en criterios de detección que puedes explicar en un informe.
Fuentes
- Intelligence-Driven Computer Network Defense Informed by Analysis of Adversary Campaigns and Intrusion Kill Chains (Lockheed Martin, 2011)
- Gaining the Advantage: Applying Cyber Kill Chain Methodology to Network Defense (Lockheed Martin)
- Las 7 fases de un ciberataque (INCIBE)
- Taking Security Strategy to the Next Level (ISACA, 2022)
- Informe técnico (Royal Holloway, 2022)
- Deconstructing The Cyber Kill Chain (Dark Reading, 2014)
Recomendaciones
Del artículo a la práctica, sin instalar nada
Lo que acabas de leer se aprende haciéndolo. Así se ve por dentro.
El simulador SOC por dentro
Es el simulador de los cursos, movido por un guion: puedes pausarlo y moverte por los pasos. Con una cuenta gratuita lo resuelves tú.
Un lab guiado, paso a paso
Ejemplo de un lab de la ruta SOC: la máquina es real y la flag se comprueba al enviarla.
Simuladores SOC
Haz el triaje de una cola de alertas en el navegador y recibe la corrección de tu veredicto. Un escenario gratis en cada simulador con una cuenta gratuita.
Abrir los simuladores →Labs guiados
Prácticas en máquinas aisladas en la nube, con las herramientas ya instaladas y nada que montar en tu equipo.
Ver los labs →Curso gratuito de analista SOC
El método de triaje, por orden, con práctica en el simulador. Sin tarjeta.
Empezar gratis →