
Seguridad de redes: qué estudiar y en qué orden
Qué estudiar para aprender seguridad de redes y en qué orden: TCP/IP, análisis de tráfico, cortafuegos, IDS y respuesta, con ejercicios para practicar.
Curso de seguridad de redes: qué aprender y cómo practicarlo
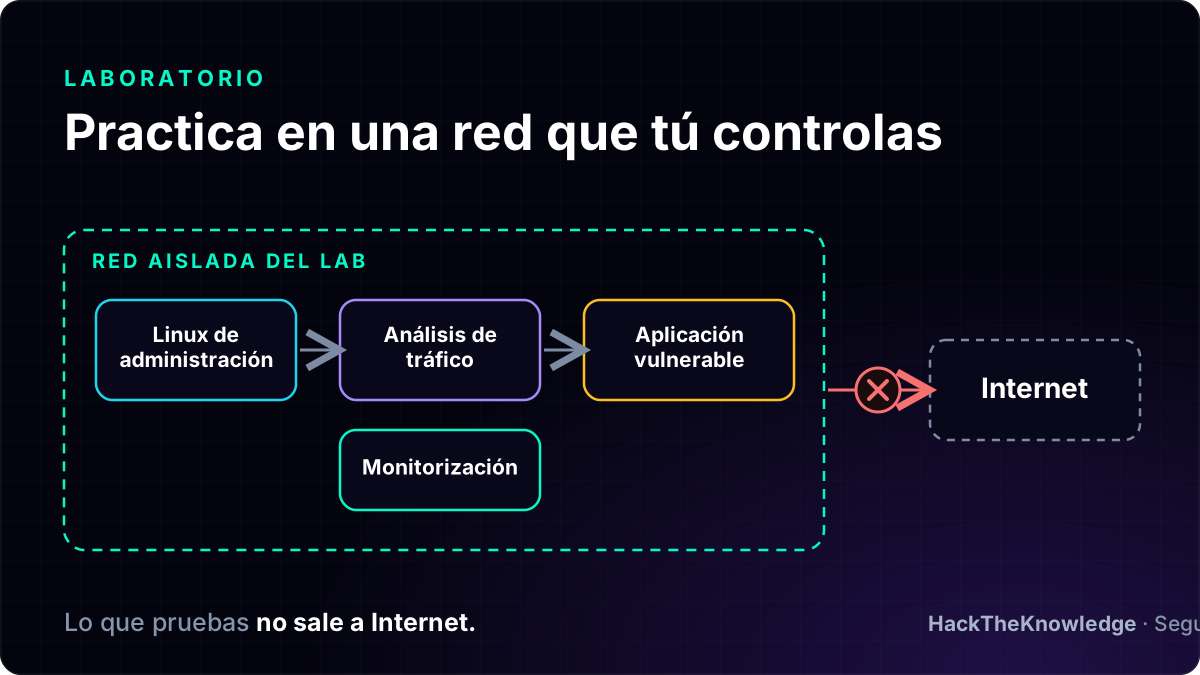
Un buen curso de seguridad de redes te enseña a hacer tres cosas: entender cómo viaja el tráfico, reconocer cuándo algo va mal y actuar sobre ello en un entorno donde puedes equivocarte sin consecuencias. Si solo lees teoría, sales sabiendo definiciones. Si practicas en laboratorios con objetivos que se validan, sales sabiendo trabajar. Por eso en HackTheKnowledge construimos Seguridad de Redes Principiante y Seguridad de Redes Intermedio alrededor de laboratorios interactivos en entornos virtuales aislados.
Esta guía te sirve si empiezas desde cero, si eres estudiante y quieres experiencia real, si ya trabajas en IT y quieres especializarte, o si eres analista y necesitas validar lo que sabes hacer.
En resumen
- Un curso de seguridad de redes útil combina fundamentos (modelo OSI, TCP/IP, segmentación), defensa (cortafuegos, Wi-Fi, VPN) y análisis de tráfico, siempre con práctica.
- La práctica debe ocurrir en un laboratorio aislado, con herramientas profesionales ya instaladas y objetivos que se comprueban, no en redes ajenas.
- Lo que más pesa al buscar trabajo no es el número de horas de vídeo, sino poder demostrar que resolviste retos reales y que alguien revisó tu trabajo.
- Puedes empezar con el curso gratuito de redes con Wireshark y seguir por la ruta de seguridad de redes.
Tabla de contenidos
- Qué debe cubrir un curso de seguridad de redes
- Un ejemplo concreto: por qué importa el detalle de configuración
- Teoría, vídeos o laboratorios: qué te prepara de verdad
- Ruta recomendada según tu punto de partida
- Cómo se ve una buena sesión de laboratorio
- Por qué el entorno aislado es innegociable
- Cuánto cuesta y cuánto tiempo necesitas
- Qué hacer tras el curso
- Nuestra visión
- Empieza por donde estás
- Preguntas frecuentes
- Fuentes
Qué debe cubrir un curso de seguridad de redes
Los programas que aparecen al buscar este tema son muy dispares: desde formación universitaria y másteres hasta cursos cortos de concienciación para usuarios. Para decidir, conviene separar qué tema necesitas tú. Un curso de concienciación enseña a no pulsar en enlaces dudosos. Un curso de seguridad de redes, en cambio, enseña a diseñar, vigilar y defender la infraestructura por la que pasa la información.
Estos son los bloques que debería incluir.
1. Fundamentos: cómo funciona una red
No se protege lo que no se entiende. El punto de partida es el modelo OSI (una forma de dividir la comunicación en capas, desde el cable hasta la aplicación) y la pila TCP/IP, que es la que se usa en la práctica. Las guías técnicas de INCIBE sobre protocolos de seguridad en red parten de esa correspondencia entre capas, por ejemplo la capa de internet con la capa 3 de OSI, para explicar qué medidas se aplican en cada nivel.
Debes salir de este bloque sabiendo:
- Qué es una dirección IP, una máscara de subred y una puerta de enlace.
- Qué hacen DNS, DHCP, ARP, HTTP y TLS, y qué aspecto tiene su tráfico.
- Qué es un puerto y por qué un servicio abierto es una superficie de ataque.
2. Defensa de la red
Aquí entran las medidas que reducen el riesgo:
- Segmentación: dividir la red en zonas para que un equipo infectado no alcance todo lo demás. INCIBE recoge la separación lógica mediante VLAN y VPN entre las medidas para evitar que una infección salte entre capas.
- Filtrado de tráfico: cortafuegos y proxies que permiten o bloquean comunicaciones por dirección, puerto, protocolo o aplicación.
- Detección: sistemas IDS (que detectan intrusiones) y SIEM (que centralizan los eventos para revisarlos).
- Wi-Fi seguro: elegir el protocolo adecuado y configurarlo bien.
3. Análisis de tráfico
Es la habilidad que separa a quien ha leído sobre redes de quien puede investigar un incidente. Consiste en abrir una captura de paquetes, filtrar lo relevante y reconocer patrones: un equipo que consulta dominios extraños, un escaneo de puertos, una exfiltración por DNS. Se aprende con capturas reales, no con diagramas.
4. Ataque controlado
Quien busca un «curso hacking redes» suele querer entender cómo se ataca una red. Es legítimo y necesario, porque no se defiende bien lo que no se sabe atacar. Pero esas técnicas solo se practican en un entorno propio o autorizado. Atacar redes ajenas es delito, y un laboratorio aislado existe precisamente para que practiques sin riesgo para nadie.
Un ejemplo concreto: por qué importa el detalle de configuración
La seguridad de redes se decide en detalles que un vídeo no te obliga a tocar. Tomemos el Wi-Fi. WPA3 es la tercera versión del protocolo de seguridad Wi-Fi: INCIBE explica que se presentó en 2018, que WPA2 ya se considera obsoleto por las vulnerabilidades descubiertas y que WPA3 introduce el modo SAE, más resistente a los ataques de diccionario durante la autenticación.
Saber esa frase es teoría. Lo valioso es saber qué ocurre cuando un router sigue usando una contraseña débil con un protocolo antiguo, cómo se ve ese handshake en una captura y qué ajustes cambias para cerrarlo. Esa diferencia entre conocer el dato y poder actuar es lo que debe darte la práctica.
Teoría, vídeos o laboratorios: qué te prepara de verdad
Hay tres formatos habituales de formación en redes y seguridad:
| Formato | Qué aporta | Qué le falta |
|---|---|---|
| Clases teóricas o vídeos | Vocabulario y visión general | Nadie comprueba que sepas aplicarlo |
| Formación reglada o másteres | Base amplia y titulación | Suelen exigir meses y no siempre incluyen laboratorios con herramientas profesionales |
| Laboratorios guiados con validación | Práctica real, retos con objetivos comprobables, trabajo revisado | Requieren constancia: se aprende haciendo |
La tercera vía es la que seguimos en HackTheKnowledge. Cada ejercicio se hace en un entorno virtual aislado con herramientas profesionales instaladas, se valida con objetivos de tipo CTF (retos en los que demuestras que has llegado a un resultado concreto) y los instructores revisan las entregas. Así recibes orientación sobre tu informe, no solo una nota automática.
Ruta recomendada según tu punto de partida
Si empiezas desde cero
Primero entiende el terreno. El curso gratuito Aprender ciberseguridad desde cero te da el vocabulario y la lógica de los ataques y las defensas. Después, el curso gratis de redes para analizar tráfico con Wireshark te pone delante de capturas reales desde la primera hora. Con eso ya puedes dar el salto a Seguridad de Redes Principiante.
Si ya trabajas en sistemas o desarrollo
Tienes la base de redes, así que el valor está en pensar como defensor: segmentar, filtrar, detectar. Empieza por Seguridad de Redes Intermedio y, si programas, combínalo con el curso gratis de Python para ciberseguridad para automatizar tareas repetitivas.
Si eres analista de seguridad
Lo que necesitas es evidencia de competencia práctica. El catálogo incluye cursos como «Redes para analistas: leer el tráfico» y «Analista SOC: tu primer turno», además del acceso a simuladores SOC con los planes de suscripción. Los certificados HTK acreditan las competencias adquiridas en los laboratorios.
Si eres estudiante
La titulación te da la teoría; los laboratorios te dan algo que enseñar en una entrevista. Un conjunto de retos resueltos y informes revisados cuenta una historia más sólida que una lista de asignaturas.
Puedes ver el itinerario completo, con el orden de cada paso, en la ruta paso a paso de seguridad de redes.
Cómo se ve una buena sesión de laboratorio
Una sesión eficaz sigue casi siempre esta secuencia:
- Contexto: se te plantea un escenario, por ejemplo una red de oficina con un equipo sospechoso.
- Reconocimiento: identificas qué hay en la red y qué servicios expone.
- Análisis: examinas el tráfico, buscas anomalías y formulas una hipótesis.
- Acción: aplicas una medida o confirmas el hallazgo.
- Validación: el sistema comprueba si has alcanzado el objetivo del reto.
- Informe: documentas lo que encontraste y cómo, y una persona lo revisa.
Ese último paso es el que más se subestima. En un puesto real no basta con encontrar el problema: hay que explicarlo de forma que otro equipo pueda actuar. Un informe revisado por un instructor te enseña a hacerlo.
Por qué el entorno aislado es innegociable
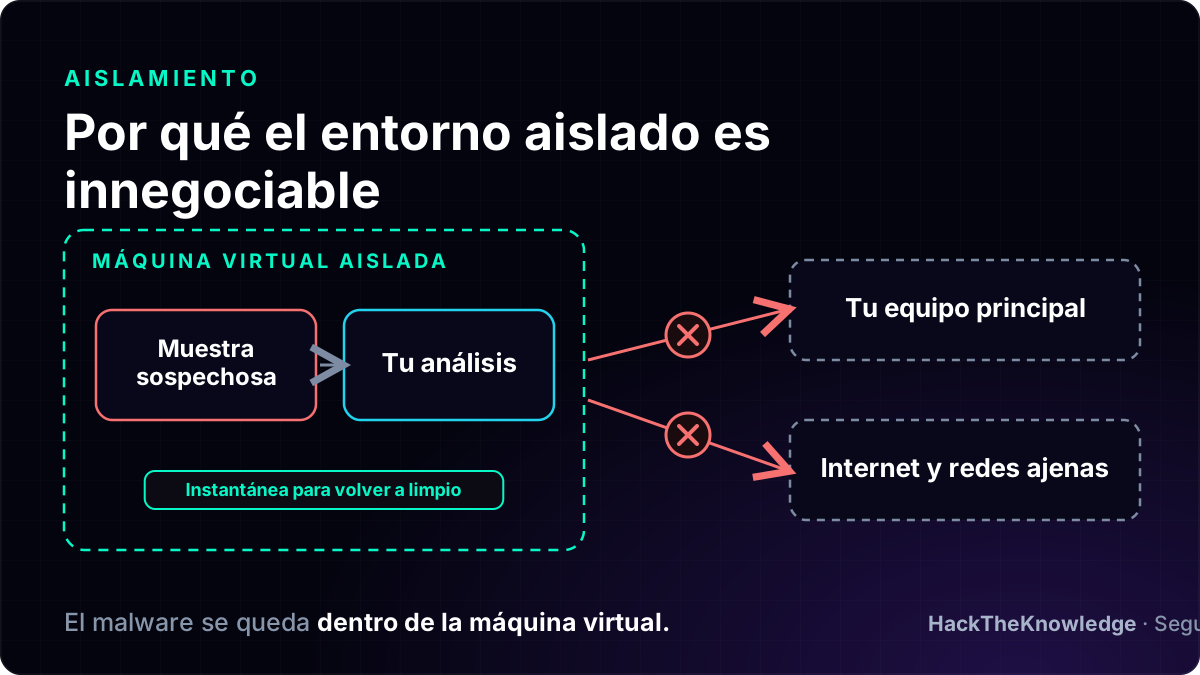
Practicar seguridad en tu red doméstica o en el portátil del trabajo tiene riesgos obvios: un escaneo mal dirigido, una herramienta que modifica la configuración, una muestra que se escapa. Un laboratorio virtual aislado separa lo que haces de todo lo demás, y además evita el tiempo que se pierde instalando y configurando máquinas virtuales antes de aprender nada. Si te interesa la parte técnica de cómo se construye ese aislamiento, la explicamos en cómo montar un laboratorio aislado.
En nuestra plataforma, las prácticas en laboratorios ya vienen preparadas dentro de entornos aislados, con las herramientas profesionales instaladas, de modo que dedicas la sesión a aprender y no a configurar.
Cuánto cuesta y cuánto tiempo necesitas
El precio de un curso de ciberseguridad varía mucho según sea reglado, de especialización o práctico. En HackTheKnowledge puedes entrar de tres maneras:
- Curso individual con acceso de por vida: pagas una vez y conservas el acceso. Por ejemplo, los cursos de Windows Malware y de Phishing con OSINT cuestan 119 € en nivel Beginner y 159 € en nivel Intermediate. Los precios de los cursos de seguridad de redes los encuentras en cada ficha.
- Paquete de ruta completa: reúne los cursos de un itinerario temático.
- Suscripción: HTK Pro cuesta 14,99 € al mes o 134,91 € al año, y HTK Ultimate 34,99 € al mes o 314,91 € al año. Las suscripciones abren laboratorios avanzados, revisiones personalizadas por instructores y acceso a la comunidad privada.
Sobre el tiempo, depende de tu ritmo: lo importante es la regularidad. Dos o tres sesiones de laboratorio por semana rinden más que un maratón mensual, porque las herramientas se aprenden con repetición.
Qué hacer tras el curso
Terminar el curso es el principio de la parte que se ve desde fuera. Tres hábitos te ayudan a convertirlo en oportunidades:
- Guarda tus informes: son tu evidencia de cómo piensas y comunicas.
- Sube el nivel con otro ángulo: tras redes, el análisis de malware, el phishing con OSINT o el threat hunting complementan la visión defensiva.
- Habla con otros que practican: la comunidad privada sirve para contrastar enfoques y resolver bloqueos.
Nuestra visión
Llevamos tiempo viendo el mismo patrón en el aprendizaje de ciberseguridad: se acumulan certificados de teoría y, cuando llega el momento de abrir una captura de red, cuesta saber por dónde empezar.
Por eso creemos que la seguridad de redes se aprende haciendo. Nuestros laboratorios interactivos combinan teoría y práctica en entornos aislados, con validación de objetivos CTF en cada ejercicio, de modo que cada avance se comprueba.
Y creemos en la revisión humana. Un instructor que lee tu informe y te orienta convierte un ejercicio en aprendizaje personalizado. Nuestros certificados HTK acreditan esa competencia práctica, que es lo que ayuda a destacar en el mercado laboral.
Fran
Empieza por donde estás
Si quieres empezar sin compromiso, el curso gratuito de redes con Wireshark te pone a analizar tráfico desde el primer día. Cuando estés listo para profundizar, Seguridad de Redes Principiante e Intermedio te llevan de los fundamentos a la defensa práctica, con laboratorios aislados, validación CTF y revisión humana de tus informes. Si prefieres combinar varios cursos y acceder a laboratorios avanzados, las suscripciones HTK Pro y HTK Ultimate están en la página de precios.

Si tienes dudas sobre qué nivel te conviene, puedes escribirnos desde la página de contacto y te orientamos.
Preguntas frecuentes
¿Necesito saber programar para hacer un curso de seguridad de redes?
No para empezar. Los fundamentos de redes y el análisis de tráfico se aprenden sin programar. Más adelante, saber Python ayuda a automatizar tareas, y hay un curso gratuito de Python para ciberseguridad desde cero para cuando llegues a ese punto.
¿Qué diferencia hay entre un curso de seguridad de redes y uno de hacking de redes?
El primero abarca la defensa completa: diseño, filtrado, monitorización y respuesta. El segundo se centra en las técnicas ofensivas. Un buen curso de seguridad de redes incluye ambas perspectivas, porque defender exige entender cómo se ataca, siempre en un entorno aislado y autorizado.
¿Qué hay que estudiar para trabajar en ciberseguridad?
Una base sólida de redes y sistemas operativos, nociones de programación y práctica con herramientas de análisis. La vía puede ser reglada o autodidacta, pero en ambos casos conviene reunir evidencias prácticas, como retos resueltos e informes, que demuestren lo que sabes hacer.
¿Sirve un curso online para conseguir un puesto de analista?
Sirve si te hace practicar y puedes demostrarlo. Los cursos con laboratorios, objetivos validados y certificados de competencia práctica te dan material concreto que mostrar en una entrevista, más allá de haber visto horas de contenido.
Fuentes
- INCIBE: WPA3, el protocolo de seguridad a configurar en tu router
- INCIBE: Seguridad de red, protocolos y medidas de segmentación
Recomendaciones
Del artículo a la práctica, sin instalar nada
Lo que acabas de leer se aprende haciéndolo. Así se ve por dentro.
El simulador SOC por dentro
Es el simulador de los cursos, movido por un guion: puedes pausarlo y moverte por los pasos. Con una cuenta gratuita lo resuelves tú.
Un lab guiado, paso a paso
Ejemplo de un lab de la ruta SOC: la máquina es real y la flag se comprueba al enviarla.
Simuladores SOC
Haz el triaje de una cola de alertas en el navegador y recibe la corrección de tu veredicto. Un escenario gratis en cada simulador con una cuenta gratuita.
Abrir los simuladores →Labs guiados
Prácticas en máquinas aisladas en la nube, con las herramientas ya instaladas y nada que montar en tu equipo.
Ver los labs →Curso gratuito de analista SOC
El método de triaje, por orden, con práctica en el simulador. Sin tarjeta.
Empezar gratis →