
Aprender ciberseguridad desde cero: ruta práctica paso a paso
Qué necesitas para empezar en ciberseguridad sin experiencia, qué aprender primero, cómo montar tu laboratorio en casa y cómo demostrar lo que sabes.
Aprender ciberseguridad desde cero: ruta práctica paso a paso
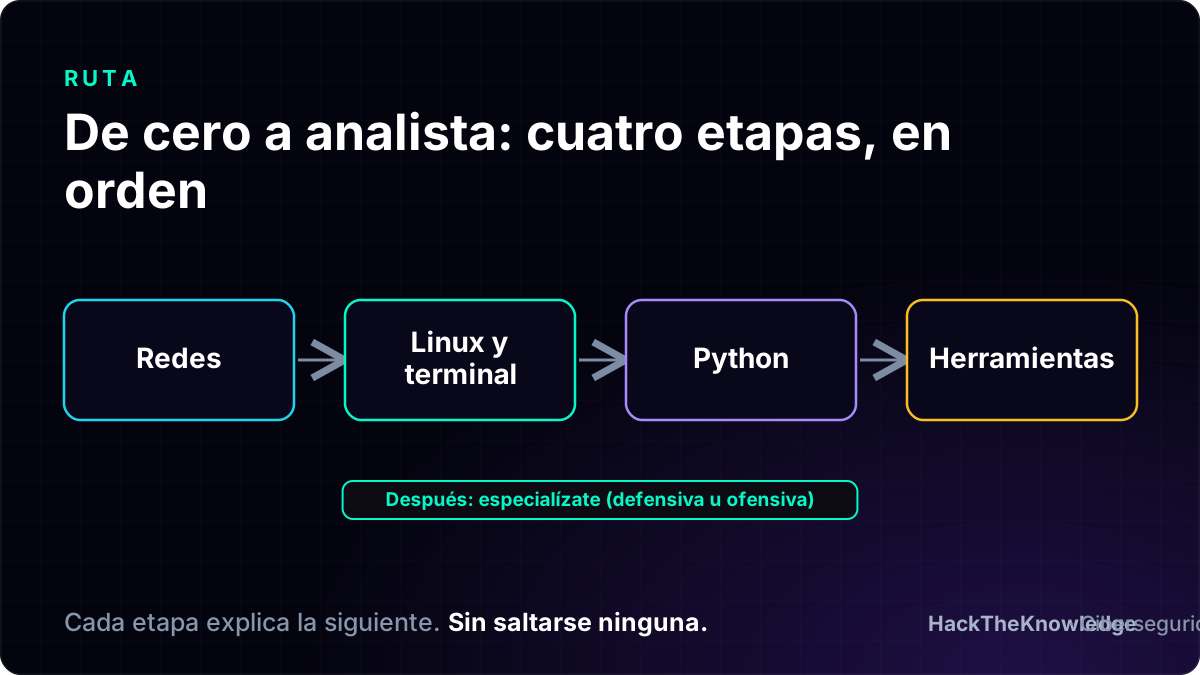
Puedes empezar en ciberseguridad sin conocimientos previos, desde casa y con un ordenador normal. La ruta que mejor funciona sigue este orden: primero entender cómo funcionan redes y sistemas, después dominar la terminal de Linux, luego automatizar con Python y, solo entonces, usar herramientas de análisis y ataque en un laboratorio aislado. Lo que separa a quien avanza de quien se queda leyendo es practicar cada concepto en un entorno seguro y dejar constancia de lo que has resuelto.
En esta guía te explicamos qué necesitas, en qué orden estudiar, cómo montar un espacio de práctica legal y cómo convertir lo aprendido en pruebas que un reclutador pueda comprobar.
En resumen
- No necesitas formación técnica previa ni un equipo avanzado: el INCIBE afirma que la edad y los conocimientos previos no son un problema para empezar.
- El orden recomendado es redes, Linux y terminal, Python, y después herramientas y especialización (defensiva u ofensiva).
- Practica siempre en entornos propios o autorizados, nunca contra sistemas ajenos sin permiso escrito.
- Hay formación gratuita y seria para dar los primeros pasos; el salto a la práctica guiada y a la validación de habilidades llega después.
- Guarda informes de cada ejercicio: son tu mejor prueba de competencia práctica.
Tabla de contenidos
- Qué necesitas para empezar de verdad
- Qué aprender primero y por qué ese orden
- Un plan de estudio en casa, fase a fase
- Cómo montar tu laboratorio sin riesgos ni problemas legales
- Dónde aprender gratis los primeros conceptos
- Cómo ganar experiencia práctica y demostrarla
- Nuestra perspectiva
- Cuando quieras pasar de la teoría a la práctica guiada
- Errores frecuentes al empezar
- Preguntas frecuentes
- Fuentes
Qué necesitas para empezar de verdad
La barrera de entrada es más baja de lo que parece. La guía del INCIBE para ciudadanos sostiene que la ciberseguridad no exige grandes conocimientos informáticos ni equipos avanzados: bastan dispositivos, sentido común y seguir los consejos paso a paso. Eso vale para la protección personal, y es un buen punto de partida también si tu objetivo es trabajar en el sector.
Para estudiar con intención profesional, te recomendamos reunir cuatro cosas:
- Un ordenador con 8 GB de RAM o más si quieres ejecutar máquinas virtuales. Con menos puedes estudiar teoría y usar laboratorios en línea.
- Una rutina fija, aunque sean pocas horas a la semana. La constancia importa más que las sesiones maratonianas.
- Un cuaderno de prácticas (digital o en papel) donde anotes qué hiciste, qué falló y cómo lo resolviste.
- Curiosidad por cómo funcionan las cosas. Casi toda la ciberseguridad consiste en entender un sistema lo bastante bien como para ver dónde se rompe.
No hace falta saber programar ni tener una carrera técnica. Sí hace falta aceptar que los primeros meses se dedican a fundamentos que no parecen emocionantes y que son los que sostienen todo lo demás.
Qué aprender primero y por qué ese orden
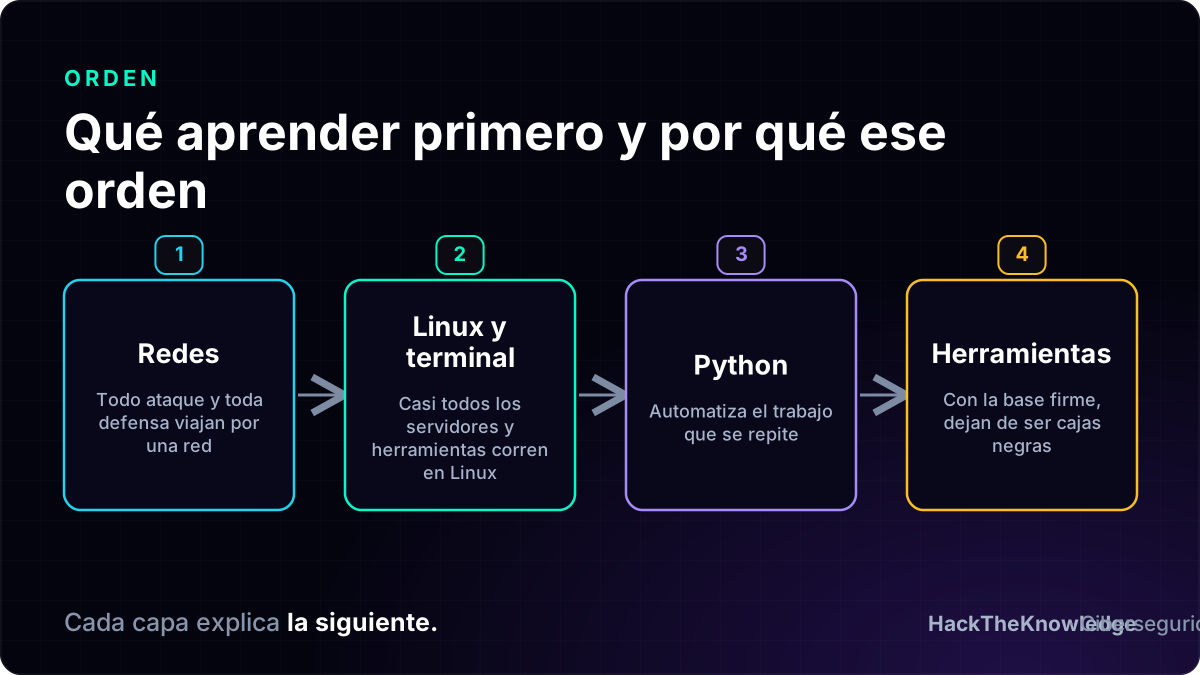
La tentación habitual es empezar por herramientas llamativas. Varias guías de la comunidad hispanohablante coinciden en el orden contrario: BlumeSec propone entender primero las redes (IP, puertos, TCP/IP, DNS, HTTP/HTTPS), después la terminal de Linux, luego scripting con Python y por último herramientas como Nmap, Burp Suite o Wireshark. Nosotros compartimos ese enfoque porque cada capa explica la siguiente.
1. Redes
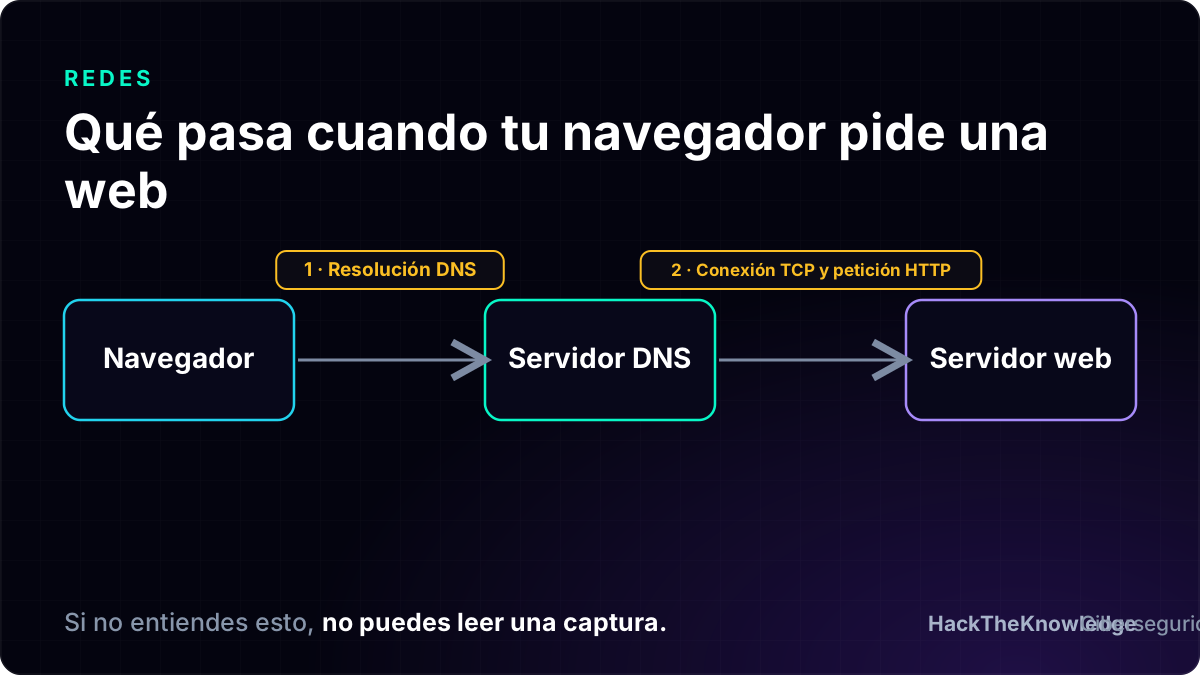
Todo ataque y toda defensa viajan por una red. Si no sabes qué ocurre cuando tu navegador pide una web (resolución DNS, conexión TCP, petición HTTP), no sabrás interpretar una captura de tráfico ni un registro de firewall. Empieza por direccionamiento IP, puertos, el modelo TCP/IP y los protocolos más habituales. Después aprende a leer tráfico real.
Si quieres hacerlo con ejercicios guiados, nuestra ruta de seguridad de redes ordena los contenidos paso a paso, y el curso Seguridad de Redes Principiante los lleva a laboratorios prácticos.
2. Linux y terminal
La mayoría de servidores, herramientas de seguridad y laboratorios funcionan sobre Linux, así que la línea de comandos tiene que resultarte cómoda. Los objetivos mínimos: moverte por el sistema de archivos, gestionar permisos y usuarios, buscar texto en logs con grep, encadenar comandos con tuberías y leer procesos y conexiones activas.
Un ejercicio sencillo para ganar soltura: revisa un fichero de registro de autenticación y cuenta cuántos intentos fallidos hay por dirección IP.
grep "Failed password" /var/log/auth.log | awk '{print $(NF-3)}' | sort | uniq -c | sort -nr | head
Si entiendes cada tramo de esa línea, ya piensas como un analista: filtrar, extraer, agrupar y ordenar.
3. Scripting con Python
Muchas herramientas de seguridad son, en el fondo, scripts que alguien escribió para no repetir un trabajo. Aprender Python te permite automatizar tareas, procesar logs y entender el código de lo que analizas. No necesitas dominar el lenguaje: necesitas leer ficheros, usar listas y diccionarios, trabajar con expresiones regulares y hacer peticiones de red. Tenemos un curso gratuito de Python para ciberseguridad pensado para quien parte de cero.
4. Herramientas y especialización
Cuando los tres pilares anteriores estén firmes, las herramientas dejan de ser cajas negras. Es el momento de usar un analizador de paquetes, un escáner de puertos o un proxy web, y de elegir un camino. El hacking ético es solo una de las ramas del campo. También existen la analítica en un SOC, la caza de amenazas (threat hunting), el análisis de malware, la respuesta ante incidentes o la seguridad de aplicaciones. Mira las rutas de ciberseguridad para comparar enfoques antes de decidir.
Un plan de estudio en casa, fase a fase
Este es el plan que proponemos como referencia. Las duraciones son orientativas y dependen de tu tiempo disponible: lo importante es no saltarte fases y cerrar cada una con una práctica comprobable.
| Fase | Contenido | Práctica para cerrarla |
|---|---|---|
| 1. Redes | IP, puertos, TCP/IP, DNS, HTTP/HTTPS | Capturar tráfico de una navegación y explicar cada paquete |
| 2. Linux | Terminal, permisos, procesos, logs | Analizar un log de autenticación y extraer las IP sospechosas |
| 3. Python | Ficheros, estructuras de datos, peticiones | Un script que procese un log y genere un resumen |
| 4. Seguridad web y herramientas | Vulnerabilidades web habituales, escaneo, proxy | Resolver ejercicios en una aplicación vulnerable de práctica |
| 5. Especialización | Defensiva (SOC, threat hunting, malware) u ofensiva | Un informe completo de un caso, de la detección a las conclusiones |
En cada fase, escribe un informe corto al terminar el ejercicio: qué buscabas, qué hiciste, qué encontraste y cómo lo corregirías. Redactar obliga a entender, y esos informes serán tu portafolio.
Cómo montar tu laboratorio sin riesgos ni problemas legales
Practicar en casa es perfectamente posible, siempre que lo hagas en un entorno que controles. Las reglas básicas son estas:
- Usa solo sistemas propios o expresamente autorizados: tu laboratorio virtual, plataformas que ofrecen máquinas diseñadas para practicar o competiciones CTF oficiales.
- Nunca pruebes técnicas contra webs, redes o dispositivos de terceros sin permiso explícito y por escrito.
- Lee las normas de cada plataforma que autoriza sus máquinas, porque definen qué está permitido.
- No ejecutes malware real en tu equipo principal. Hazlo únicamente dentro de una máquina virtual aislada.
- Usa instantáneas (snapshots) de tus máquinas virtuales para volver a un estado limpio tras cada experimento.
- Aísla la red del laboratorio con una red interna o solo-anfitrión, de modo que lo que pruebes no salga a Internet.
Un laboratorio doméstico mínimo puede incluir una máquina Linux de administración, otra de análisis con herramientas de red y registros, una tercera de monitorización defensiva y una aplicación vulnerable educativa como OWASP WebGoat o Juice Shop, todo en una red aislada. Montarlo te enseña virtualización, redes y administración a la vez.
Si prefieres empezar sin instalar nada, nuestros laboratorios de ciberseguridad son entornos virtuales aislados con herramientas profesionales ya instaladas, de modo que te centras en el ejercicio y no en la configuración.
Dónde aprender gratis los primeros conceptos
Antes de pagar por nada, conviene aprovechar la formación gratuita de calidad. Estas opciones son de organismos públicos e instituciones reconocidas:
- INCIBE. Su Guía de ciberseguridad para todos recomienda como primeros pasos proteger tus cuentas con buenas prácticas y mecanismos de seguridad, y navegar evitando redes wifi monitorizadas, webs maliciosas y descargas involuntarias de malware. Es la base de higiene digital que todo profesional debe tener.
- OEA/CICTE. Su Academia de Ciberseguridad reúne recursos de aprendizaje y certificación de socios para América Latina.
- ANSSI (Francia). El MOOC SecNumacadémie es gratuito, consta de 4 módulos sobre autenticación, seguridad en Internet y puesto de trabajo, e incluye vídeos, textos y cuestionarios, con una attestation al completarlo. Está en francés.
- BID. El curso Fundamentos de ciberseguridad: un enfoque práctico tiene 42 horas, nivel intermedio y está en español. Cubre desde conceptos básicos hasta malware, SIEM y pruebas de penetración, y otorga una credencial digital verificable.
- Nuestro curso gratuito. Aprender ciberseguridad desde cero es una puerta de entrada práctica para empezar sin coste.
La formación gratuita es excelente para construir base y vocabulario. El siguiente paso es practicar con ejercicios que alguien valide.
Cómo ganar experiencia práctica y demostrarla
En ciberseguridad se contrata a quien sabe hacer cosas, y saberlo no basta: hay que poder enseñarlo. Estas son las formas más sólidas de demostrar competencia práctica:
- Resolver retos tipo CTF. Cada reto con una bandera (flag) validada confirma que llegaste a un resultado concreto.
- Escribir informes técnicos. Un informe claro, con hallazgos, evidencias y recomendaciones, se parece mucho al trabajo real de un analista.
- Simular turnos de trabajo. Los simuladores de SOC te acercan a la rutina de triaje de alertas.
- Obtener una acreditación verificable. Un certificado que el empleador pueda comprobar en línea aporta confianza. Los certificados HTK se pueden verificar en nuestra página.
- Recibir revisión humana. Que un instructor lea tu informe y te señale errores acelera el aprendizaje mucho más que corregirte solo.
Un portafolio con cinco o seis informes bien redactados y varios retos resueltos dice más de ti que una lista de herramientas en el currículum.
Nuestra perspectiva
Cuando alguien nos escribe que quiere aprender ciberseguridad desde cero, la pregunta casi nunca es qué leer, sino cómo saber si lo está haciendo bien. La teoría se olvida deprisa si no la aplicas, y la práctica sin revisión se llena de vicios que nadie te corrige.
Por eso diseñamos HackTheKnowledge alrededor de laboratorios en entornos virtuales aislados, donde puedes manejar incluso material peligroso, como muestras de malware, sin poner en riesgo tu equipo. Cada ejercicio incluye un sistema de validación de objetivos tipo CTF, de modo que sabes si has llegado al resultado, y los informes pasan por una revisión humana de un instructor, que es donde se aprende de verdad a razonar como analista.
Nuestro consejo es avanzar por rutas temáticas (malware, phishing, threat hunting, seguridad de redes, Android) en lugar de saltar entre tutoriales sueltos. Cada ruta acumula complejidad de forma ordenada y termina con un certificado que acredita lo que has practicado.
Fran
Cuando quieras pasar de la teoría a la práctica guiada
Si ya tienes los fundamentos o los estás construyendo, puedes elegir según tu ritmo. Empieza con el curso gratuito y, cuando quieras profundizar, decide entre comprar cursos sueltos o suscribirte.

En el catálogo de cursos tienes, por ejemplo, Windows Malware y Phishing with OSINT en niveles Beginner (119 €) e Intermediate (159 €), ambos de pago único. Si prefieres acceso amplio, en la página de precios encontrarás HTK Pro por 14,99 € al mes o 134,91 € al año, y HTK Ultimate por 34,99 € al mes o 314,91 € al año. Las suscripciones abren laboratorios avanzados, revisiones personalizadas por instructores y acceso a una comunidad privada. Puedes conocer a quienes revisan tus entregas en la página sobre nosotros.
Errores frecuentes al empezar
- Empezar por el hacking espectacular. Sin redes y sistemas, las herramientas se usan sin entender qué hacen ni por qué fallan.
- Acumular cursos sin practicar. Terminar vídeos no equivale a saber hacer. Cada hora de teoría debería tener su equivalente en práctica.
- No documentar. Sin notas ni informes, olvidas lo aprendido y no tienes qué enseñar.
- Practicar donde no debes. Probar técnicas en sistemas ajenos puede tener consecuencias legales. Quédate siempre en entornos propios o autorizados.
- Querer abarcarlo todo. Es un campo enorme. Elige una rama cuando tengas base y profundiza en ella.
Preguntas frecuentes
¿Es difícil aprender ciberseguridad sin conocimientos previos?
No es imposible ni exige un perfil especial. El INCIBE señala que ni la edad ni los conocimientos previos son un problema para empezar. Lo exigente es la constancia: los primeros meses se dedican a redes, Linux y programación básica, y conviene practicar cada paso.
¿Qué hay que estudiar primero?
Redes, después terminal de Linux, luego Python y, por último, herramientas de análisis y seguridad web. Ese orden evita lagunas, porque cada bloque explica el siguiente. Cuando lo domines, elige una especialización defensiva u ofensiva.
¿Puedo aprender ciberseguridad en casa y gratis?
Sí. Hay cursos gratuitos de organismos como el BID o el INCIBE, y puedes montar un laboratorio virtual aislado con tu propio ordenador. Para practicar con validación de objetivos y revisión de informes, también ofrecemos un curso gratuito de entrada.
¿Cómo practico sin infringir la ley?
Usa solo entornos propios o autorizados y nunca ataques sistemas, webs o redes reales sin permiso explícito y por escrito. Ejecuta el malware únicamente en máquinas virtuales aisladas y usa instantáneas para volver a un estado limpio.
¿Cómo demuestro lo que sé a un empleador?
Con evidencias: retos resueltos, informes técnicos y una acreditación verificable. Un portafolio de informes revisados por un instructor y un certificado comprobable en línea aportan más que una lista de herramientas.
Fuentes
- Guía de ciberseguridad para todos, INCIBE
- Cómo empezar en ciberseguridad desde cero, BlumeSec
- Academia de Ciberseguridad, OEA
- MOOC SecNumacadémie, ANSSI
- Fundamentos de ciberseguridad: un enfoque práctico, BID
Recomendaciones
Del artículo a la práctica, sin instalar nada
Lo que acabas de leer se aprende haciéndolo. Así se ve por dentro.
El simulador SOC por dentro
Es el simulador de los cursos, movido por un guion: puedes pausarlo y moverte por los pasos. Con una cuenta gratuita lo resuelves tú.
Un lab guiado, paso a paso
Ejemplo de un lab de la ruta SOC: la máquina es real y la flag se comprueba al enviarla.
Simuladores SOC
Haz el triaje de una cola de alertas en el navegador y recibe la corrección de tu veredicto. Un escenario gratis en cada simulador con una cuenta gratuita.
Abrir los simuladores →Labs guiados
Prácticas en máquinas aisladas en la nube, con las herramientas ya instaladas y nada que montar en tu equipo.
Ver los labs →Curso gratuito de analista SOC
El método de triaje, por orden, con práctica en el simulador. Sin tarjeta.
Empezar gratis →